
外观
网站详情设置
进入“网站管理 → 网站列表”,点击网站名称或“管理”即可进入网站详情。
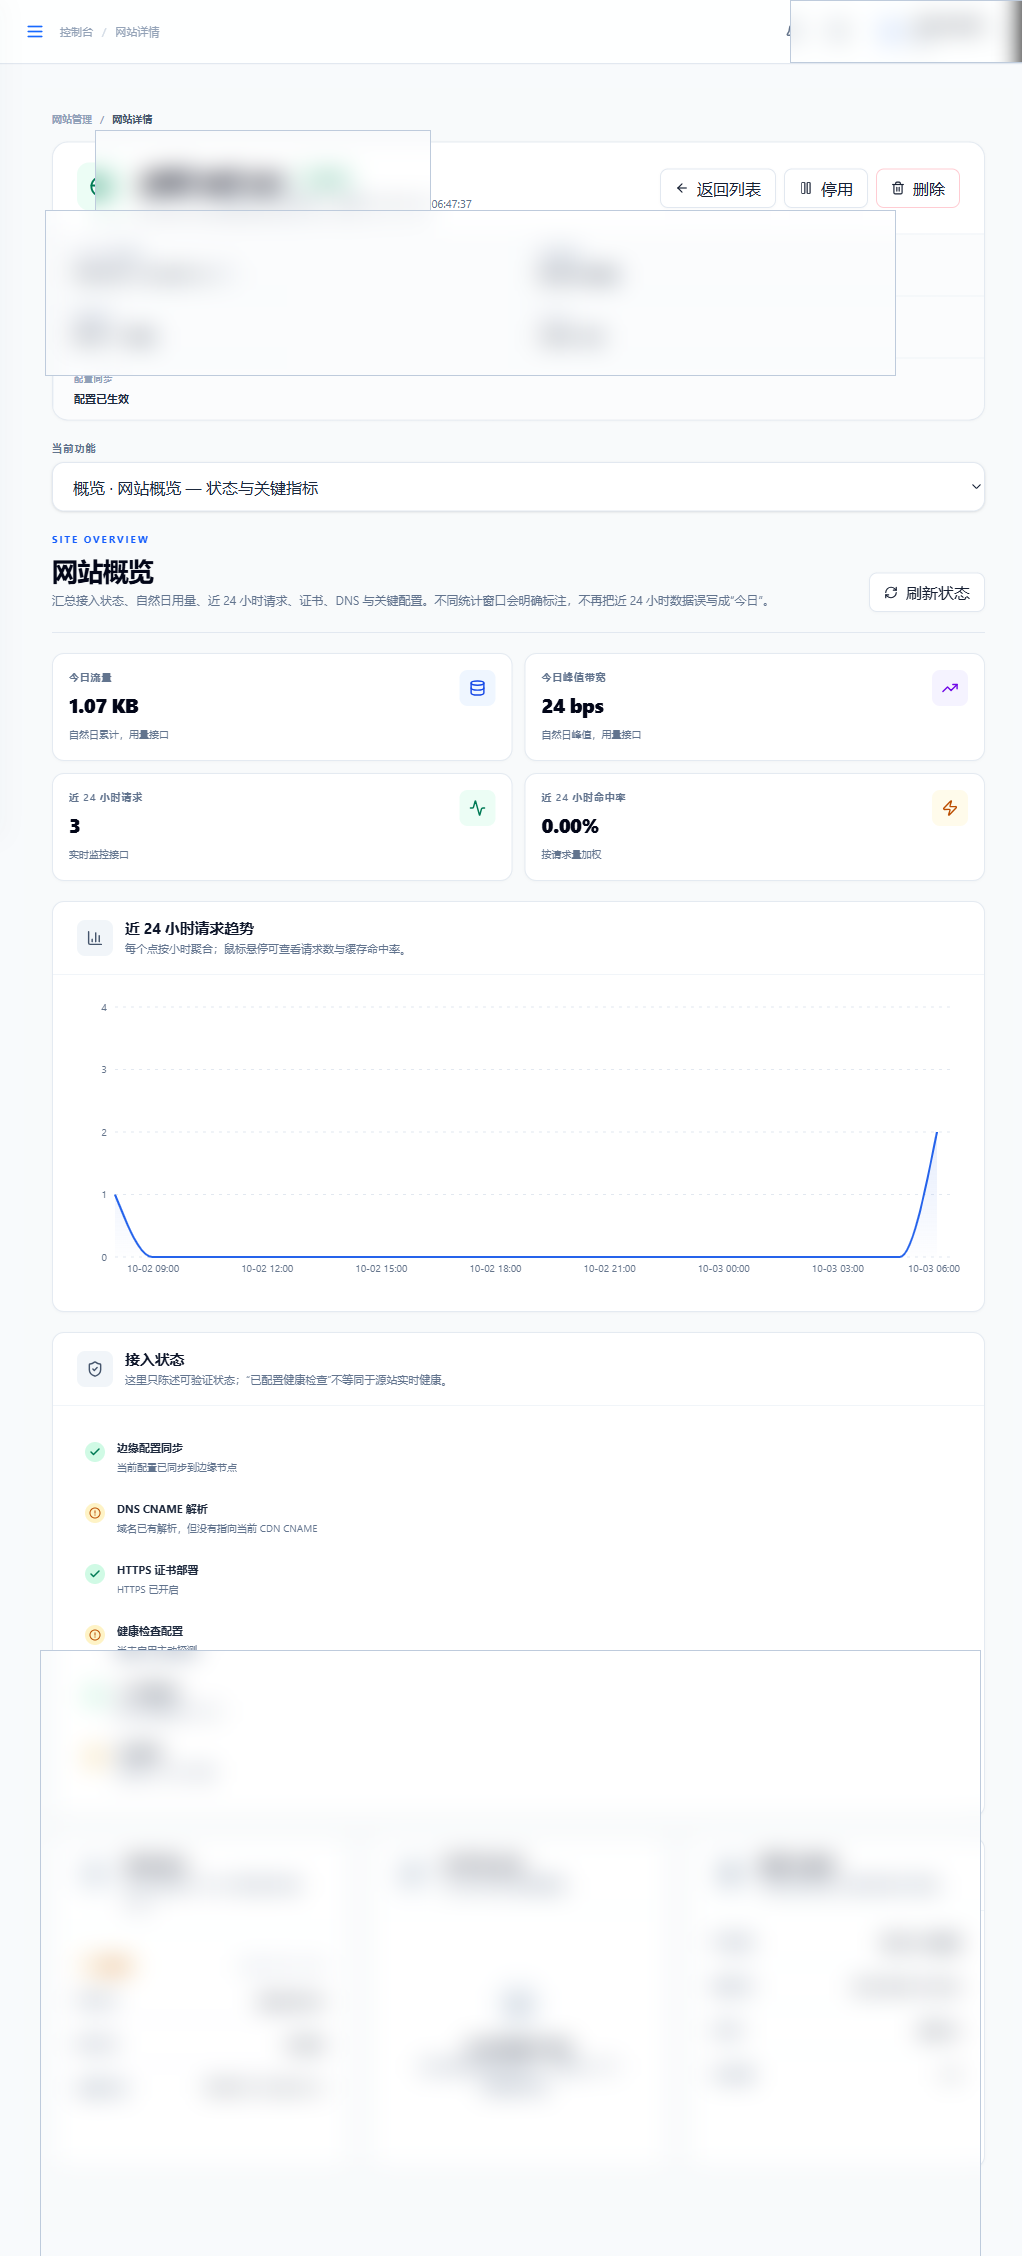
网站概览
这里可以看到网站状态、套餐、DNS 解析、HTTPS、今日流量、峰值带宽、请求数和防护状态。
刚添加的网站没有统计数据很正常。访问几次后再刷新。如果页面提示“部分数据暂时不可用”,看监控与排错,不要把它当成 0。
基础配置
可以修改网站域名、绑定套餐和监听端口。
没有特殊需求时,HTTP 80、HTTPS 443 保持默认。修改端口后,访问地址、证书和源站防火墙也要一起检查。
回源设置
回源协议
- HTTP:CDN 使用 HTTP 连接源站;
- HTTPS:CDN 使用 HTTPS 连接源站;
- 跟随协议:访客 HTTP 就 HTTP 回源,访客 HTTPS 就 HTTPS 回源;
- 跟随协议和端口:协议和端口一起跟随访客请求。
源站没有强制 HTTPS 时,推荐 HTTP 回源,配置更少。如果源站强制 HTTPS,CDN 也要使用 HTTPS 回源,否则会循环跳转。
回源域名和超时
源站使用虚拟主机时,回源 Host 要填写正确。多源站可以设置权重,但健康检查只代表探测地址正常,不代表所有页面都正常。
HTTPS 设置
证书
普通域名可以点击“一键申请”,不需要 DNS-API。通配符证书需要 DNS-API。
强制 HTTPS
开启后,HTTP 会跳转到 HTTPS。证书没有生效前不要打开。
HSTS
开启后,浏览器会记住只使用 HTTPS。证书稳定、所有子域名都有 HTTPS 后再开启。
OCSP Stapling
CDN 预先获取并缓存证书状态,浏览器访问时不用再向 CA 查询,建议开启。
SSL 配置
- 兼容旧浏览器:兼容性高,安全性较低;
- 兼容大部分浏览器:新站推荐;
- 自定义:了解协议和加密套件后再使用。
安全防护设置
默认防护建议从宽松开始。网站稳定后,再根据拉黑日志调整 CC 规则。
支付回调、监控探针、办公出口和可信接口不要直接关闭防护,应该配置最小范围的放行规则。
缓存设置
适合缓存:图片、JS、CSS、字体、公开下载文件。
不要缓存:登录页、后台、订单、支付回调、验证码、带 Cookie 或 Authorization 的接口。
如果网站有后台,把 /admin、/login、/api/private 等路径加入不缓存条件。
访问控制
CORS
公开静态资源可以使用 *。需要携带 Cookie 的接口必须填写明确的来源,不能使用 * 加允许凭据。
ACL、IP 和 Referer
可以设置 IP 黑白名单、Referer 防盗链和地区限制。白名单不要写过大的网段,避免把真实攻击来源一起放行。
高级设置
- WebSocket:聊天、实时推送、流式输出需要开启;
- Gzip:文本资源建议开启;
- 自定义 Header:只添加需要的 Header,不要覆盖源站的 Cookie 和 CORS;
- 重写/跳转:检查是否出现 HTTP→HTTPS 或域名之间的循环。
实时监控、数据排行、今日流量、拉黑日志
- 实时监控:看当前请求、流量、带宽和错误;
- 数据排行:查看热门 URL、地区和状态码;
- 今日流量:查看当天流量变化;
- 拉黑日志:查看哪个 IP、路径和规则被拦截。
修改设置后,先访问首页、静态资源、登录页和接口,再看监控是否正常。