
外观
DNS 与 HTTPS
配置 CNAME
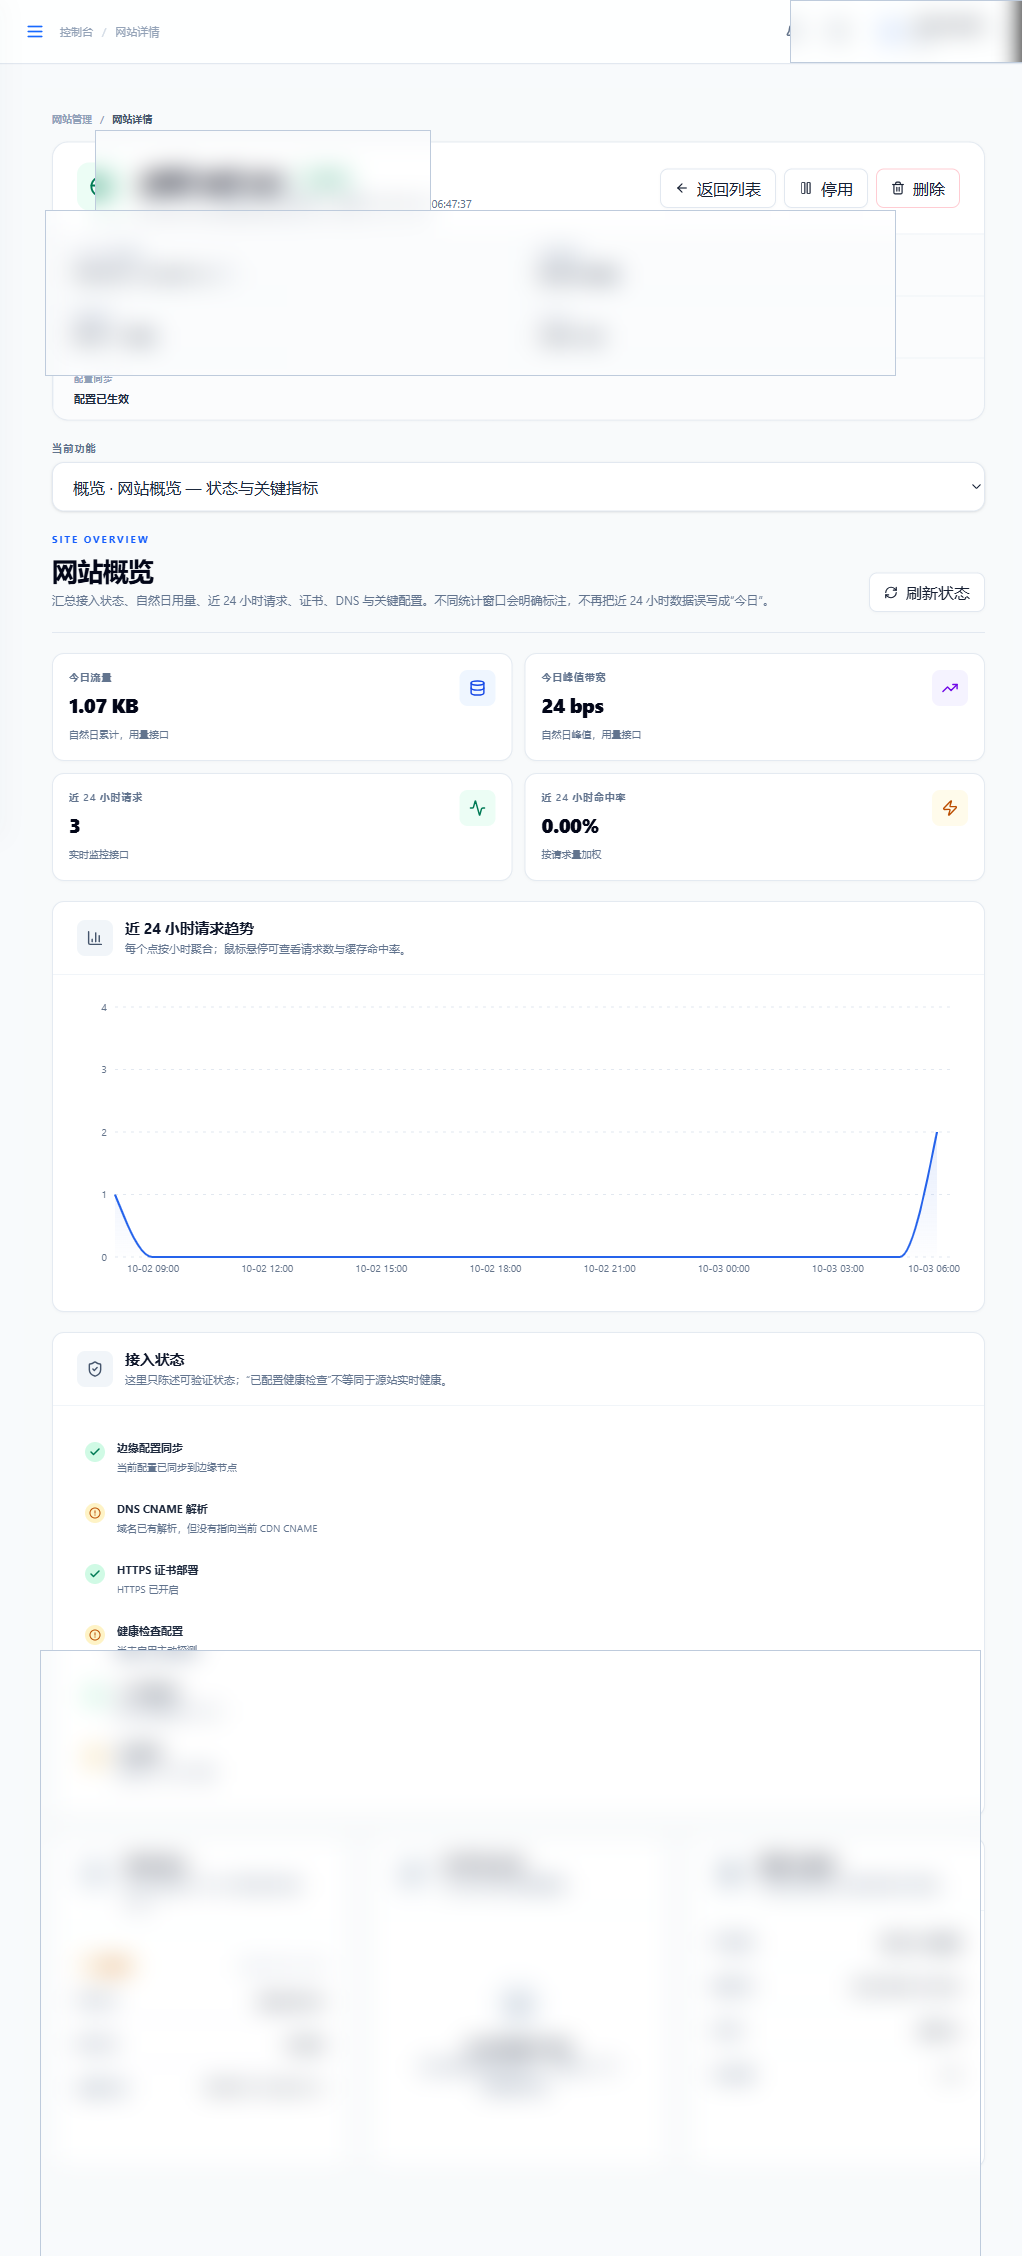
进入网站详情,点击“查看解析信息”。把页面上的 CNAME 值复制到域名 DNS 管理里。
text
记录类型:CNAME
主机记录:例如 www、cdn
记录值:使用当前网站显示的完整值
同名的 A、AAAA、URL 转发和旧 CNAME 要删除,否则解析可能不稳定。
检查解析:
bash
nslookup -type=CNAME www.example.com
dig +short CNAME www.example.com
回到控制台点击“验证解析”。状态显示“已解析”后,再申请 HTTPS 证书。
根域名
根域名 example.com 不能直接使用普通 CNAME。需要使用 DNS 服务商提供的 ALIAS、ANAME 或 CNAME Flattening。也可以先接入 www.example.com。
申请证书
普通域名
直接点击一键申请即可,一般不需要 DNS-API。申请前要确保域名已经解析到 CDN,并且 80 端口可以访问。
通配符域名
例如 *.example.com,需要使用 DNS-01 验证,必须先配置 DNS-API。DNS-API 需要可以写入 TXT 记录。
已有证书
选择已有证书时,确认域名覆盖范围、证书链和私钥匹配,再保存到当前网站。
SSL 配置
- 兼容旧浏览器(安全性降低):兼容老设备,但安全性低;
- 兼容大部分浏览器(更安全):新站建议使用;
- 自定义:清楚协议和加密套件后再配置。
常用开关
强制 HTTPS
开启后,HTTP 会跳转到 HTTPS。证书还没生效时不要开启。
HSTS
开启后浏览器会记住只使用 HTTPS。确认所有需要访问的域名都有证书后再打开。
OCSP Stapling
CDN 预先缓存证书状态,浏览器访问时不用再向 CA 查询,可以减少证书验证时间,建议开启。
HTTP/2、HTTP/3
按套餐和业务需要开启。它们和 WebSocket 是不同功能,WebSocket 仍要在高级设置中单独打开。
证书失败怎么办
- HTTP-01 失败:检查 CNAME、80 端口和验证路径;
- DNS-01 失败:检查 DNS-API、TXT 记录和权限;
- 浏览器仍报错:检查证书是否绑定当前网站、证书链和系统时间;
- 自动续期失败:检查域名是否仍指向 CDN、DNS-API 是否还有效。
不要连续重复申请,先修复原因再申请。